


企业做ISO20000和ISO27001认证有哪些好处?
 点击:428次责任编辑: 纬度认证
 时间:2024-03-18
目前,有不少企业在通过ISO 27001认证后,也会另外取得ISO 20000以提升整体IT服务质量,但ISO 20000信息技术服务管理标准与ISO 27001信息安全管理标准中的联系在哪里,很多公司搞不清楚。 众所周知,新版ISO27001于2019年10月19日正式发布,对于ISO27001与ISO20000之间的联系,下面为大家讲解。
01、主体的侧重点不同
ISO20000 以流程为核心,定义了一系列比较抽象的流程目标,而ISO27001 以控制点/控制措施为主,比较具体。
ISO20000 是面向IT 服务管理的质量体系标准,而ISO27001 是面向信息安全的质量标准规范,ISO20000 强调以流程的方式达到质量管理标准,ISO27001 强调以风险控制点的方式来达到信息安全管理的目的。
如:事件管理、业务连续性管理、信息资产管理等方面,大多数的企业都会选择将ISO20000 与ISO27001 认证项目一同实施,使两套体系间的互补特性得到充分发挥,更全面更规范地控制公司的服务运维体系与安全管理。
ISO20000 适用于企业的IT 服务部门,通常是IT 部门;ISO27001 适用于整个企业,不仅是IT 部门,还包括业务部门、财务、人事等部门。
ISO20000认证与ISO27001认证存在着本质区别,ISO20000是IT信息技术服务管理体系,ISO27001是信息安全管理体系。那做这两个认证有什么好处,有什么不一样呢?下面就一起来看一下吧。
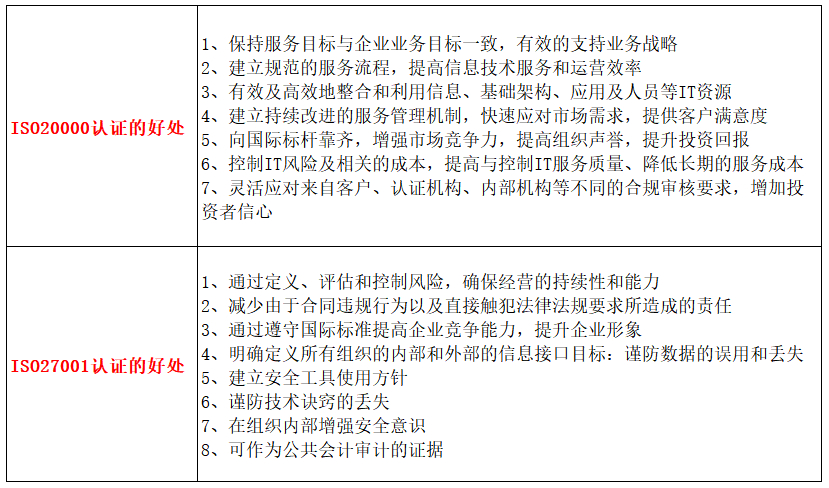
当然,在信息安全保护方面上,我们肯定不能一味的只依靠于我们的管理体系,而是在我们管理体系给予我们一定的方向和基础的前提下,要做到落实标准,将信息安全意识印入我们的脑海,只有时刻警惕信息安全,我们才能做到真正的信息安全保护。

-
ISO 体系认证由哪个部门负责?企业推进部门与职责划分建议
点击:0次时间:2026-09-23
-
iso45001 和 iso14001 有什么区别?企业组合认证要点
点击:11次时间:2026-09-18
-
ISO13485 认证价值解析,对内提质与海外医疗器械市场赋能
点击:32次时间:2026-09-10
-
26262认证和ISO 26262区别是什么?企业如何正确理解
点击:66次时间:2026-09-04
-
iso13485认证如何推动医疗器械供应链质量升级与合作发展
点击:55次时间:2026-08-27
-
ISO 26262实施难在哪?汽车企业功能安全落地指南
点击:70次时间:2026-08-19

 在线咨询
 首页
 在线客服